「.vu」熱潮:威脅行動者如何利用 Vanuatu 的網域後綴
主要分析師:Prabhakaran Ravichandhiran 和 Jeewan Singh Jalal
網路釣魚基礎架構的設計目的,就是用完即丟。當網域遭到封鎖清單列管、受到嚴格檢視,或變得過於敏感而難以操作時,攻擊者不會停止行動,只會轉移陣地。對他們而言,網域後綴只是便宜的工具;哪裡最容易下手,他們就往哪裡去。
我們自身的遙測資料也呈現出相同模式。2024 年底至 2025 年初,KnowBe4 Threat Lab 記錄到濫用 .ru 網域的網路釣魚活動激增 98%。當時共有 1,500 個獨特網域、超過 13,000 封惡意電子郵件,網域平均註冊時間僅 7.4 天。
.ru 的優勢來自司法管轄權:設於 Russia 的防彈式註冊商幾乎不受下架要求影響,且註冊政策允許使用虛假身分與代理註冊。這表示相關基礎架構確實難以被中斷。
但這段窗口期最終仍然關閉。隨著 .ru 網域收到大量濫用通報並觸發偵測警報,安全平台預設將整個網域後綴標記為高風險。封鎖清單終於追上攻擊活動,迫使攻擊者轉移行動。
18 個月後,我們正在追蹤一套結構上完全相同的攻擊手法——如今改由 Vanuatu 的國家代碼頂級網域 .vu 執行。2026 年 4 月至 7 月期間,網路釣魚網站增加 159%,共發現 1,660 個獨特網域,並通報超過 28,000K 封惡意電子郵件。
傳遞機制雖然有所演進,但核心邏輯並未改變:尋找缺乏聲譽紀錄、開放註冊且審查程度最低的 TLD,建立基礎架構,並在窗口期關閉前全力運作。
然而,從 .ru 轉向 .vu 也代表戰術上的演進。.ru 的優勢在於韌性——基礎架構難以被下架;.vu 的優勢則在於隱蔽性——基礎架構一開始就難以被偵測。攻擊者不只是替換網域後綴,而是在針對防禦體系中的另一種失效模式進行最佳化。
重點發現
- 在 2026 年 4 月至 7 月期間,濫用 .vu 網域的網路釣魚網站增加 159.6%
- 確認並識別出 1,660 個獨特的 .vu 網域,且已將其列為確認的惡意入侵指標,加入 KnowBe4 全球封鎖清單
- 在 KnowBe4 Defend 和 PhishER 的觀察期間,共發現 28,167 封網路釣魚電子郵件,並於 2026 年 4 月至 7 月間出現明顯激增。
- 所有惡意 .vu 項目中,有 99.9% 出現在電子郵件內文的嵌入式 URL 中,而非寄件者網域;這表示僅依靠傳統寄件者型過濾器無法攔截此威脅
- 受監控的 .vu 網域平均註冊時間不超過 20 天。
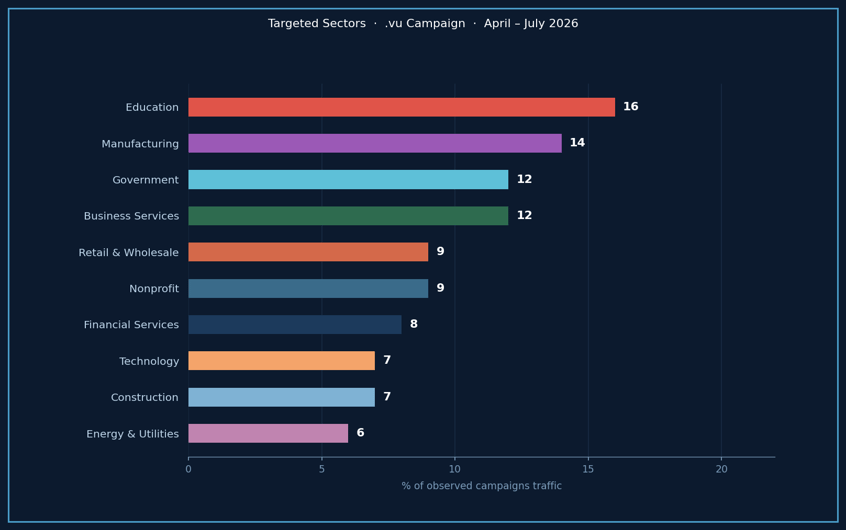
- 此活動主要鎖定美國的教育、製造、政府、商業及金融產業使用者。
為什麼 .vu 有效?聲譽落差
此活動之所以有效,關鍵不在於技術複雜度,而在於電子郵件安全工具評估新網域的方式存在結構性落差。
多數企業電子郵件安全平台會根據已觀察到的網域歷史紀錄來評估風險。沒有過往寄信活動、未出現在封鎖清單,且擁有有效 TLS 憑證的網域,通常可以通過許多第一階段的過濾器。這並非任何單一產品的缺陷,而是評估沒有歷史紀錄之事物時所面臨的固有挑戰。
.vu 網域後綴透過以下幾種具體方式加劇了這項落差:
- 基準審查程度低:安全供應商過去幾乎未見 .vu 流量,因此大多數威脅情報來源都沒有內建 TLD 層級的風險訊號。
- 開放註冊:不要求驗證註冊者意圖。威脅行為者可以在幾分鐘內,透過多家註冊商註冊數十個 .vu 網域。
- 可使用 WHOIS 隱私保護:註冊者身分通常會被隱藏,導致濫用通報與歸因工作的進度變慢。
- 刻意設計的短暫運作窗口:這些網域的平均註冊時間為 20 天,通常在下架程序完成前就會被棄用或輪替。
- 有效的 TLS 憑證:在 .vu 網域上申請 Let's Encrypt 憑證可以輕易自動化,讓網路釣魚登陸頁面顯示許多使用者視為合法網站象徵的鎖頭圖示。
.vu TLD:開放註冊
.vu 網域後綴是 Vanuatu 的國家代碼頂級網域。.au 或 .uk 等區域性後綴通常要求經驗證的當地身分或實體商業關係;相較之下,.vu 維持開放註冊政策,任何全球實體都能使用。主要國際註冊商可在無須居住地限制的情況下,直接提供 .vu 網域註冊服務。
活動起源
早期訊號並不明顯;少數由使用者通報、包含 .vu 連結的電子郵件,大多冒充文件分享與發票通知。
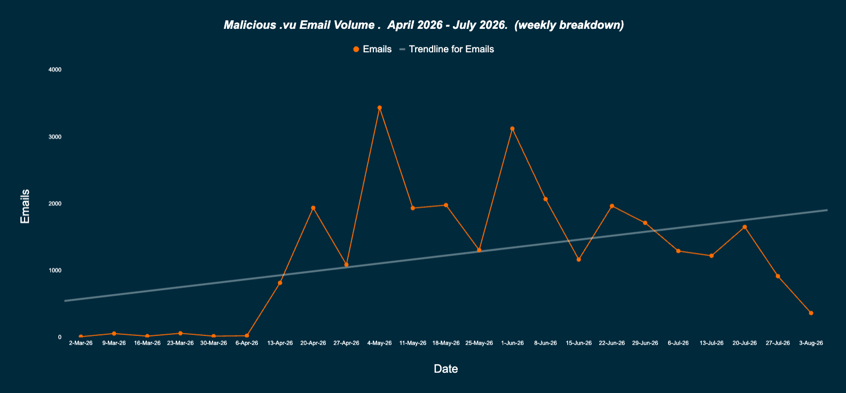
為了規避針對新網域的偵測系統,威脅行為者讓先前註冊的基礎架構逐漸累積歷史紀錄。因此,電子郵件流量在 5 月和 6 月持續成長,直到安全防禦措施作出反應。當緩解工作開始時,這項活動已經達到相當大的規模。
.vu 活動是如何開始的?
這項行動分成四個刻意規劃的階段,每個階段都經過調整,以搶在防禦措施回應前完成攻擊。攻擊者在流量增加前數週便開始部署基礎架構。這種成熟化策略旨在利用企業威脅情報來源長期缺乏 .vu 流量資料的情況。
4 月——基礎架構播種
觀察期間起初的流量相對較低,但大量網域初期便已出現,顯示這是早期播種基礎架構,而非機會式攻擊。
5 月——逐步升溫
隨著流量與活動範圍擴大,攻擊活動開始加劇。儘管外界對 .vu 網域後綴的審查增加,持續部署新的基礎架構仍繞過了封鎖清單更新,維持活動成長。
6 月——規模擴張
威脅活動轉為系統性成長,主要由協調式註冊批次推動,而非戰術變更。5 月中旬和 6 月出現的流量高峰,證實攻擊者採取刻意規劃的波段式部署。
7 月——持續運作
整個 7 月期間,活動維持穩定。既有基礎架構讓攻擊者能維持一致的惡意電子郵件量,而網域註冊也持續增加。隨著主動式緩解措施與改良後的封鎖清單最終完全發揮效力,相關基礎架構大規模遭到成功遏止。
長期資料顯示,威脅行為者利用已有歷史紀錄的基礎架構避開初期偵測,直到反制措施完全生效。
觀察到的網路釣魚範本
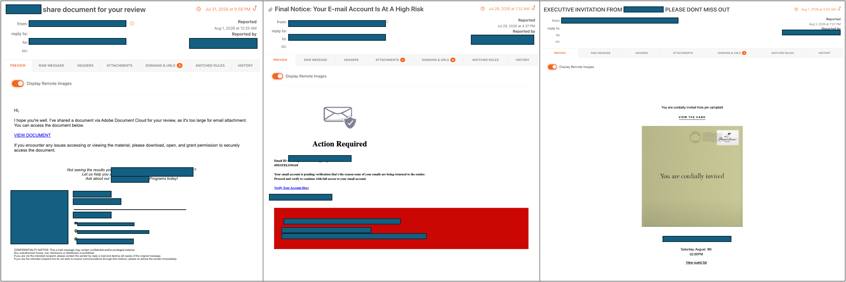
此活動中的電子郵件冒充日常商務往來,例如文件分享要求、帳戶驗證警示與企業邀請;每封郵件都經過設計,在製造急迫感的同時避免立即引起懷疑。以下範例取自實際活動流量,呈現這些誘餌如何高度模仿員工日常接觸的合法通訊。
基礎架構分析
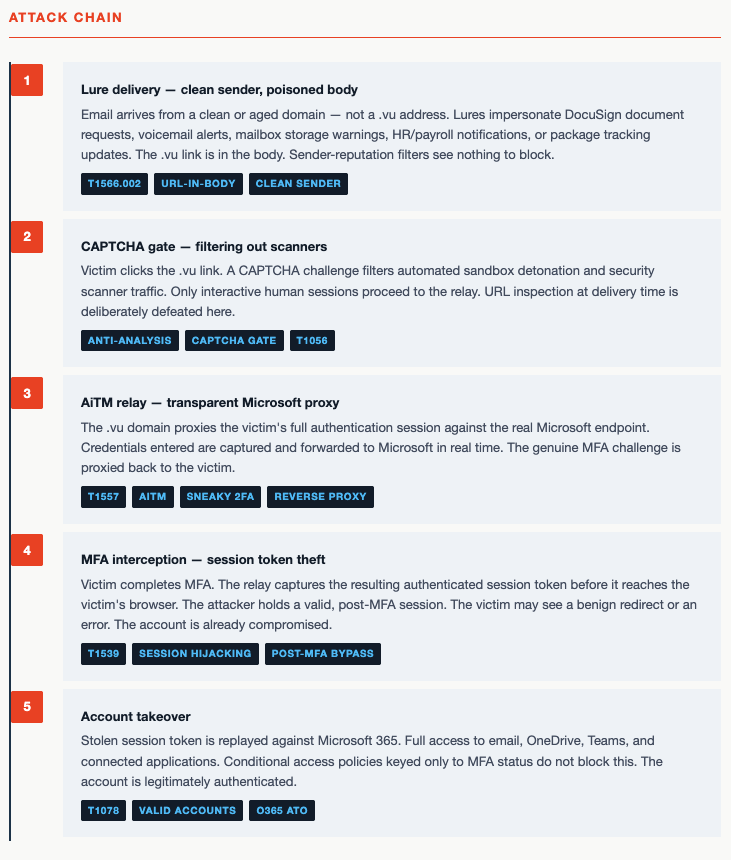
對這些 .vu 網域上託管的基礎架構模式與網路釣魚工具組樣本進行分析後發現,相關基礎架構專注於單一目標:竊取憑證並繞過多因素驗證。
此基礎架構充當隱蔽且透明的中繼站,目的在於即時攔截驗證權杖,而非依賴靜態的憑證竊取頁面。
對 1,660 個惡意網域的註冊模式進行分析後,可看出攻擊者經過策略性規劃:
- 協調式波段部署。5 月與 6 月的高峰顯示,網域是以協調波段方式註冊,快速部署並在防禦措施封鎖前輪替。
- 利用命名規避過濾器。攻擊者刻意產生較長且看似合理的企業名稱,以及複雜的子網域結構,以規避品牌防護過濾器。
- 寄件者與惡意負載分離。1,660 個惡意 .vu 項目中,只有 1 個(0.1%)曾被用作寄件網域。其餘 99.9% 都利用乾淨或已有歷史紀錄的網域傳遞郵件,並將惡意 .vu 連結隱藏在電子郵件內文中——專門用來避開寄件者聲譽與網域註冊時間過濾器。
| 相關 .vu 網域(IOC) | 網路釣魚誘餌類型 |
|---|---|
opsdn[.]vu |
活動邀請/電子賀卡 |
golkppdmansachs[.]vu |
發票與匯款詐騙 |
sofhoeixpefoundation[.]vu |
採購協議誘餌 |
finnbusinetttsssalesptyltd[.]vu |
文件分享/SharePoint 誘餌 |
mozskwillafoundation[.]vu |
薪資/薪酬調整 |
resiedcltechsrl[.]vu |
語音信箱通知 |
serflrvicestationltd[.]vu |
QuickBooks/付款處理 |
globalwinnebagoindustriestheindependentp[.]mstsllc.vu |
帳戶警示/隔離 |
umberio[.]vu |
付款爭議/退款扣款 |
sofxchneidercompany[.]vu |
密碼/憑證到期 |
用來註冊這些網域的主要註冊商
- Dynadot-884 個網域
- Sav.com-770 個網域
終端使用者應注意的事項
若電子郵件包含以 .vu 結尾的連結,務必提高警覺,尤其是涉及緊急文件簽署、包裹更新、帳戶停用、語音信箱警示或非預期人資/薪資通知的郵件。
請勿點選連結。請改為自行前往該組織的官方網站,確認郵件內容。合法服務不會因為你忽略一封電子郵件就將你鎖定在帳戶外;即使事情確實緊急,也可以不使用未經要求的連結,安全地完成確認。
防禦者應立即採取的行動
- 在電子郵件閘道與 DNS 層封鎖 .vu IoC。如果沒有合法業務需求,請考慮全面封鎖所有 .vu 流量。
- 從 2026 年 4 月起,在 SIEM 與電子郵件紀錄中回溯搜尋 .vu 流量,並著重檢查 5 月下旬以前、早於閘道防護涵蓋範圍的連線。
- 強化入站 URL 掃描,在郵件送達時即對連結進行動態分析——此活動完全依賴嵌入式 URL,而非附件或偽造寄件者。
- 稽核 SPF、DKIM 與 DMARC 設定,以縮小攻擊面並防止下游網域遭到濫用。
KnowBe4 能提供哪些協助
無論攻擊鏈變得多麼複雜,一切都始於一封電子郵件。重新導向、憑證竊取,全部都仰賴第一封郵件成功送達收件匣。KnowBe4 能在攻擊開始前協助阻止它。
KnowBe4 Defend:即時行為式 AI
這些活動中的電子郵件誘餌依賴社交工程,讓訊息在任何惡意負載出現前看似合法。Defend 會在收件者採取行動前處理這類威脅。
行為式 AI + NLP:分析入站郵件流量模式中的異常,而非檔案特徵碼。Defend 能偵測不帶惡意負載、也不會產生雜湊值的欺騙性特徵。
具備情境感知能力的警告橫幅:Defend 會在收件者開啟電子郵件前,直接於郵件中插入警告橫幅。這能在社交工程最依賴的關鍵時刻,打破攻擊者精心營造的合法性假象:在點選連結前、重新導向鏈開始前。
PhishER Plus:自動化全球清除
當收件者透過Phish Alert Button通報可疑訊息時,PhishER Plus 會將其排入佇列,交由 KnowBe4 Threat Lab 立即分析。
全球威脅情報來源:資料來自 KnowBe4 網路中的數百萬名使用者。當網路釣魚工具組或活動模式在該網路的任何位置出現時,相關指標就會加入情報來源。
跨環境封鎖:在訊息抵達其他收件匣前,所有包含這些指標的郵件都會在所有已連線環境中遭到封鎖。某個網路釣魚工具組一旦攻擊一家組織,就無法在另一家組織中不被察覺地運作。