Flowmon 13.1 與 Flowmon ADS 13.1 有哪些新功能?
Progress Flowmon 產品家族持續精進,我們很高興宣布正式推出 Flowmon 13.1。
最新的 13.1 版本延續 Flowmon 13 所奠定的穩固基礎,主要強化項目包括重新打造的視覺化層、自動化調查工作流程,以及 Flowmon 異常偵測系統(ADS)中的一系列 AI 輔助功能。
Flowmon 團隊也迫不及待想與您分享,您的團隊可以如何運用這些全新功能。
從靜態圖表到互動式視覺分析
Flowmon 13.1 以全新的視覺化層取代「分析(Analysis)」頁面原有的視覺化功能。現在,您可以使用全新的長條圖和桑基圖(Sankey Diagram)呈現流量資料。桑基圖特別適合用於呈現 IP 之間的通訊,可讓您一眼掌握來源與目的地之間的流量走向,如下圖所示。
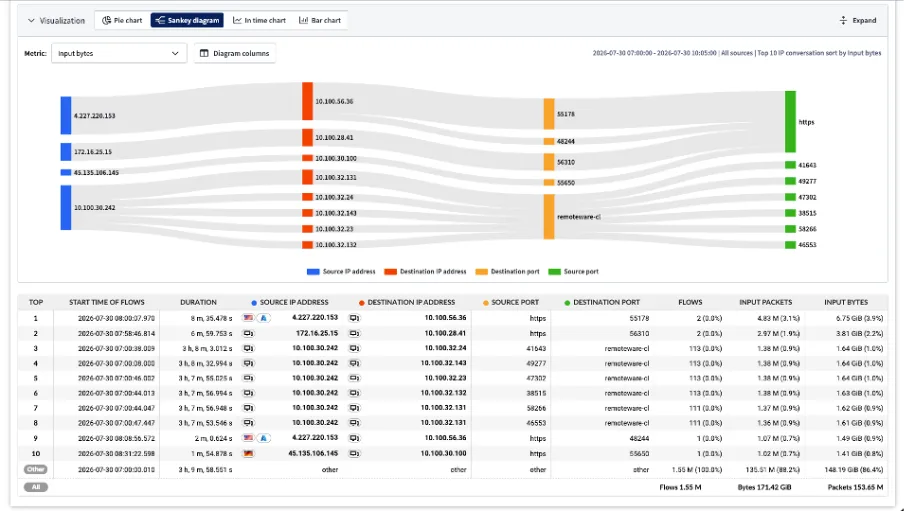
全新的視覺化功能可協助團隊:
更快發現問題(Spot Issues Faster)-清楚且可互動的圖表,讓異常、離群值以及不尋常的通訊路徑一目了然。過去需要透過多次查詢才能從表格中發現的模式,現在可直接透過圖表呈現。
在各處都能以相同方式操作(Work the Same Way Everywhere)-新的視覺化呈現方式在分析、儀表板、報告和調查中皆保持一致。分析人員現在可以在不同情境之間切換,而不需要重新學習如何解讀眼前的資料。
提升日常工作效率(Move Faster Every Day)-視覺化內容載入速度更快、操作反應也更加流暢,因此即使探索大型資料集,也不必再於每次點擊之間等待。
整體而言,這些改變可縮短理解複雜網路關聯所需的時間,並協助團隊更有信心地做出決策。
從重複點擊到可重複使用的 Playbook
網路疑難排解通常會遵循一套標準的步驟順序。分析人員執行查詢、篩選結果、深入查看其中一部分資料,接著在下一個事件中再次重複相同的操作模式。Flowmon 13.1 導入自動化調查功能,讓團隊可以記錄並重複使用常見的操作流程。
建立一次,重複執行(Build Once, Run Repeatedly)-您可以在「調查(Investigations)」介面中建立工作流程,並將其儲存為 Playbook。執行 Playbook 即可完成整套分析流程,省去拖慢根本原因分析速度的手動點擊操作。
確保團隊分析結果一致(Consistent Results Across the Team)-無論分析人員的經驗程度為何,Playbook 都能引導每位分析人員遵循相同且經過驗證的流程。即使是資歷較淺的團隊成員,也能按照與資深工程師相同的調查路徑進行分析。
讓知識留在團隊中(Knowledge That Stays with the Team)-將最佳實務記錄於可重複使用的 Playbook 中,可保存原本可能只存在於個人經驗中的組織知識,避免因人員請假或離職而使這些知識無法被運用。
透明的操作紀錄(A Transparent Record)-調查歷程會顯示每次使用 Playbook 時執行了哪些操作及其原因,讓分析人員能夠檢視調查結果,並向同事或稽核人員說明相關發現。
從 IP 位址到應用程式名稱
Flowmon 13.1 將應用程式標籤功能擴展至整個平台。您不再需要閱讀一連串 IP 位址,再逐一判斷每個 IP 背後所對應的服務,而是可以直接在流量中看到特定的 SaaS 或雲端應用程式。例如,您可以直接查看工作階段何時連線至 M365、Slack、YouTube,以及其他許多常見服務。
現在,應用程式標籤會顯示在 Flowmon 所有與 IP 相關的資料中,並且可以像其他屬性一樣使用。您可以依照應用程式標籤進行篩選、建立章節、顯示於儀表板或報告中,也可以針對應用程式標籤設定告警。
其優點包括:
精準掌握應用程式脈絡(Accurate Application Context)-識別企業應用程式時,不再需要手動將 IP 範圍對應至各項服務。
加速根本原因分析(Faster Root-Cause Analysis)-當發生異常狀況時,您可以直接得知涉及哪個應用程式或服務,並立即著手找出根本原因。
更清楚掌握 SaaS 與雲端服務使用情況(Clearer View of SaaS and Cloud Usage)-應用程式層級的標籤功能,可讓您掌握組織在整體環境中如何使用各項雲端服務。
更豐富的報告與告警資訊(Richer Reporting and Alerting)-報告和告警可以使用企業更容易理解的方式描述活動,而不再只是呈現基礎架構識別資訊。
Packet Investigator 全新改良的圖形化介面
封包分析是網路與資安團隊可使用的強大疑難排解工具之一,但瀏覽大量封包資料往往相當耗時。Flowmon 13.1 推出全面重新設計的 Packet Investigator 介面,讓封包分析更快速、更直覺,也更容易操作與瀏覽。您可以透過下方圖片查看全新的使用者介面。
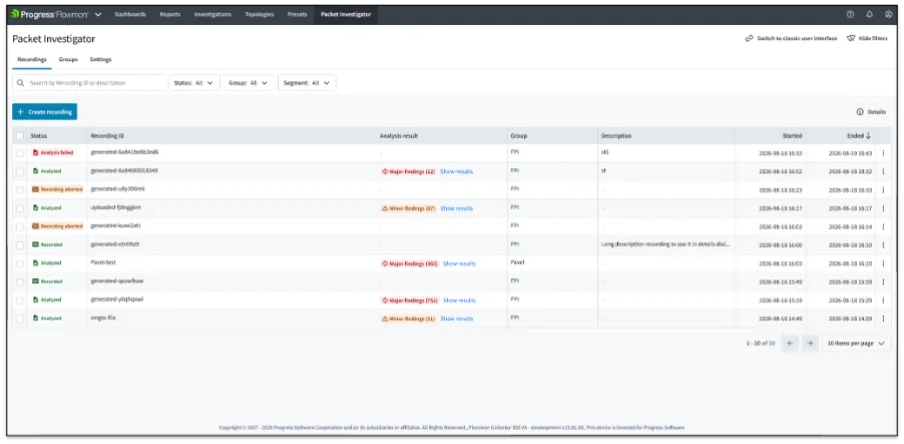
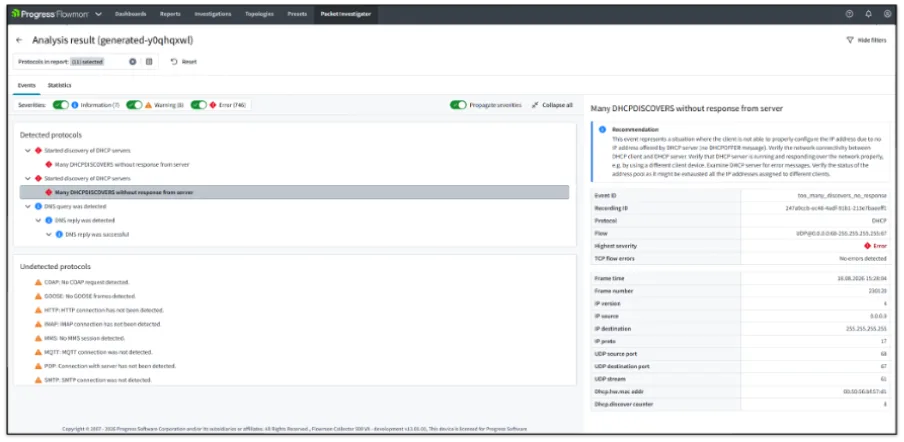
Flowmon ADS 13.1 有哪些新功能
Flowmon ADS 在 13.1 版本中迎來一系列重大更新,尤其著重於減少解讀資安事件及採取後續行動所需的人工操作。以下說明 ADS 13.1 的主要改進。
從原始事件到淺顯易懂的說明:AI 事件摘要
資安團隊需要快速做出決策,但解讀資安事件通常需要交叉比對多種資訊來源,包括流量資料、相關事件以及外部威脅情資。經驗豐富的分析人員可以手動完成這些工作,但這需要時間以及專業知識。
Flowmon ADS 13.1 透過 AI 產生的資安事件摘要來解決這項問題。您可以從「事件詳細資料(Event Detail)」頁面要求系統產生結構化的說明,解釋發生了什麼、為什麼重要,以及接下來應該採取哪些行動。系統會結合本機 ADS 資料、信譽訊號以及業務脈絡,再透過採用 RAG 強化的 LLM 流程產生摘要;此流程專為符合嚴格的隱私與資料處理要求而設計。下圖呈現典型的 AI 事件摘要畫面。
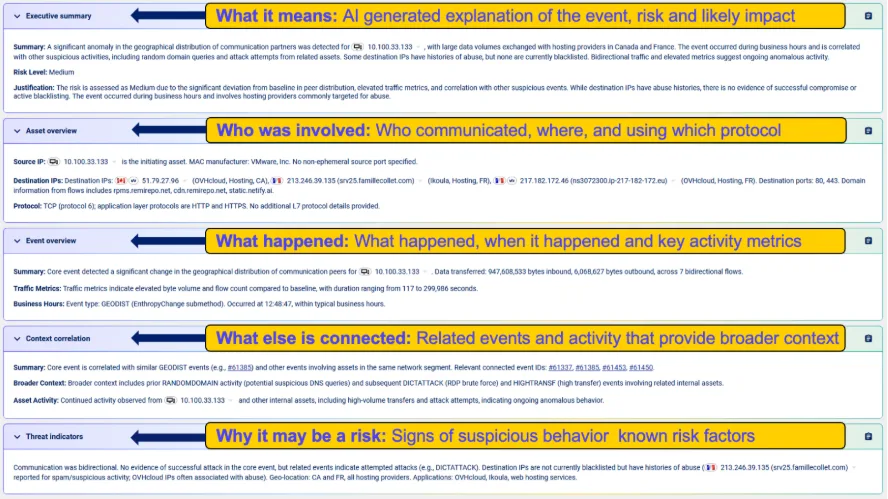
摘要包含以下五個部分:
執行摘要(Executive Summary)-「這代表什麼?」
說明事件本身、其可能造成的風險,以及可能產生的影響。
資產概覽(Asset Overview)-「涉及哪些對象?」
顯示進行通訊的各方、所在位置以及所使用的通訊協定。
事件概覽(Event Overview)-「發生了什麼?」
呈現活動發生的順序、發生時間以及關鍵指標。
脈絡關聯(Context Correlation)-「還有哪些相關資訊?」
呈現相關事件與活動,以提供更完整的脈絡資訊。
威脅指標(Threat Indicators)-「為什麼這可能構成風險?」
呈現可疑行為的跡象以及已知的風險因素。
這項 AI 助理事件摘要功能,可協助不具備深厚網路資安專業知識的分析人員,以簡單易懂的方式理解事件,並大幅減少串聯證據、脈絡與各項指標所需的調查工作。同時,它也能產生可直接分享給高階主管與利害關係人的摘要,讓您不必自行將技術細節轉換成容易理解的內容。
目前,使用 Standard Support 的客戶每週可產生 10 份摘要;使用 Extended Support 的客戶每週則可產生 100 份摘要。
從手動調校到引導式設定
隨著網路環境不斷演變,ADS 的篩選器設定也必須隨之調整。新的資產、服務以及基礎架構變更,如果沒有反映在設定中,可能會逐漸降低篩選器的準確性。
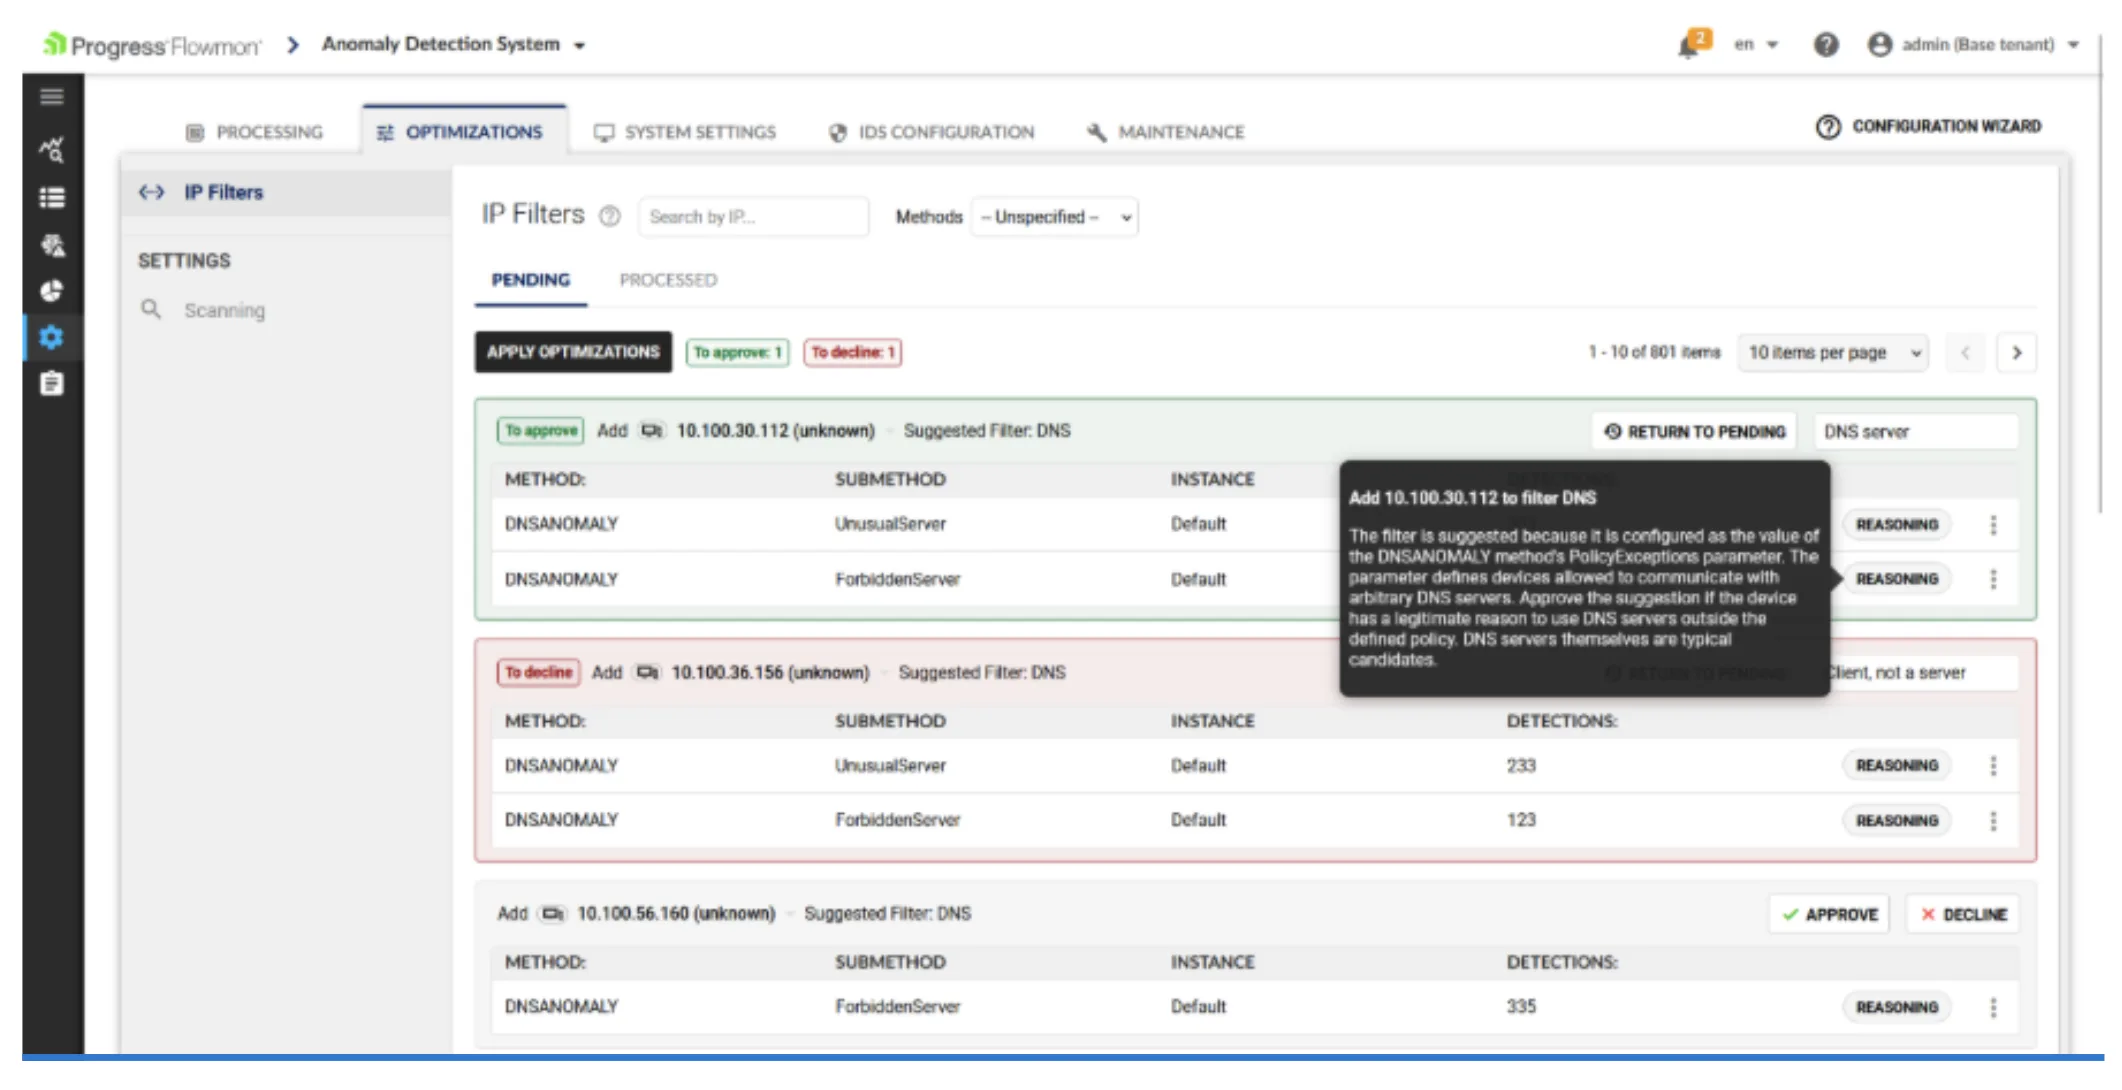
Flowmon ADS 13.1 的輔助式篩選器調校(Assisted Filter Tuning)可直接解決這項問題。ADS 會檢查您的環境,找出遺漏的 IP 位址及設定缺口,並提出篩選器更新建議。此工作流程包含三個由使用者掌控的步驟:
- 檢視設定建議清單。
- 根據您對網路環境的了解,核准或拒絕每項建議。
- 套用變更。
啟用這項輔助式篩選器調校功能可帶來以下優點:
減少誤報(Fewer False Positives)-持續維護篩選器可維持偵測準確度,並減少告警雜訊。
更快實現價值(Faster Time to Value)-調校建議會依照各個特定環境量身提供,可減少部署及概念驗證(POC)專案期間所需的設定工作。
降低維運負擔(Lower Operational Overhead)-自動化建議可減少維護篩選器通常所需的人工檢查與維護工作。
適用於各種技能程度的使用者(Accessible to Every Skill Level)-經驗較少的使用者也能進行過去可能不敢嘗試的設定調校,而進階使用者則能更快速完成相同工作。
自動啟動的調查
資安分析人員仰賴流量分析來驗證調查結果、了解影響範圍,並加速事件回應。建立這些關聯資訊通常需要經過多個調查步驟,並將不同檢視畫面中的資料進行關聯分析。Flowmon ADS 13.1 透過事件觸發的自動化機制簡化這項流程。當偵測到事件時,Playbook 會自動執行預先定義的流量調查流程,並立即在「事件詳細資料(Event Detail)」頁面中提供調查結果。
以偵測到分散式阻斷服務(DDoS)攻擊為例。ADS 一產生事件,Playbook 就會立即執行調查,並回答分析人員接下來通常會提出的問題:
- 流量使用哪些連接埠和通訊協定?
- 攻擊鎖定哪些 IP 位址?
- 最初的 Flow 顯示了哪些資訊?
- 攻擊者使用哪個自治系統(Autonomous System)?
- 流量來自哪個國家?
自動化調查可提供:
從事件發生第一時間開始進行根本原因分析(Root-Cause Analysis from the First Second)-分析會在事件發生的當下立即開始,而不是等到分析人員開始處理告警後才進行。
無須手動執行調查步驟(No Manual Investigation Steps)-自動化鑑識工作流程可省去切換至 Monitoring Center,以及後續重複進行流量分析的操作。
縮短平均解決時間(Lower Mean Time to Resolution)-可立即使用的調查結果,縮短從偵測事件到完成修復的處理流程。
一致的事件回應(Consistent Incident Response)-每次調查皆遵循既定格式,使輸出結果標準化並易於檢視。
NetOps 與 SecOps 共用同一套篩選器
長期以來,網路團隊與資安團隊往往使用不同的術語描述相同的基礎架構。在 Flowmon ADS 中定義的篩選器無法於 Flowmon Monitoring Center 中重複使用,因此分析人員必須重新建立相同的邏輯,不僅增加額外工作,也可能造成兩者之間的設定不一致。
Flowmon 13.1 現在可讓 Flowmon Monitoring Center(FMC)的 Analysis 使用 ADS 篩選器進行資料篩選。網路與資安團隊現在可以透過相同的視角查詢網路資料,並在網路維運與資安維運之間共用同一套篩選器。
實際上的差異可以直接從篩選器寫法看出。例如,您不再需要像以下方式逐一列出 IP 範圍:
src ip "192.162.6.12" "192.167.2.13" "192.198.6.14" "192.162.6.15" "192.161.5.17" "192.162.6.18" AND dst ip ...
而可以改用能反映邏輯網路拓撲的篩選器,例如:
src filter “LAN” AND dst filter “SERVERS” AND NOT filter “DNS”...
這項變更可帶來以下優點:
改善協作效率(Better Collaboration)-NetOps 與 SecOps 可共享相同的網路脈絡與術語,因此其中一個團隊提出需求時,另一個團隊也能以雙方都能理解的方式接收並處理。
節省調查時間(Time Saved During Investigations)-重複使用既有的篩選器定義,不再需要從頭重新建立相同設定。
提升一致性與準確性(Greater Consistency and Accuracy)-在不同 Flowmon 產品中套用相同邏輯,可確保無論在哪裡進行分析,分析方式與結果都能保持一致。
了解更多
若想了解 Flowmon 如何在幾分鐘內為您的組織提供可實際採取行動的洞察,歡迎體驗引導式 Demo,親自操作並了解相關功能。
在互動式 Demo 中,您可以選擇多種以實際客戶案例為基礎的使用情境,進一步了解 Flowmon 解決方案如何協助維持可靠且安全的網路環境。