合法服務型網路釣魚攻擊崛起:如今每 10 封釣魚郵件,就有 1 封來自你信任的平台
首席分析師:Karthikeyan D、Prabhakaran Ravichandhiran、Jeewan Singh Jalal
寄件者合法,不代表內容也合法。多年來,攻擊者持續濫用 DocuSign、SharePoint、Adobe Sign、Dropbox 和 Google Drive 等合法服務,利用使用者對這些平台的信任發動攻擊。
KnowBe4 的 《Phishing Threat Trends Report Vol. 7》於 2026 年 4 月發布,指出這項趨勢已蔓延至整個產業:目前有 22% 的網路釣魚攻擊是透過合法平台寄出。攻擊者不再只是冒充品牌,而是開始濫用該品牌實際使用的基礎架構。
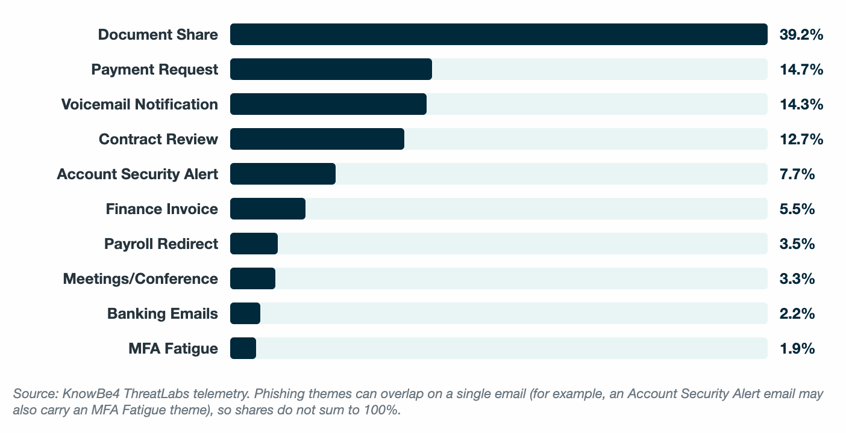
本文由 Threat Lab 進行平台層級分析,評估這類攻擊在特定服務上的發生位置與頻率。僅文件分享誘餌就占追蹤到的網路釣魚電子郵件 39.2%,是最大單一主題。這項數據涵蓋廣泛的網路釣魚主題;多數「文件分享」誘餌根本不會接觸真正的平台基礎架構。以下 Living Off Trusted Services(LOTS)專屬數據的範圍更窄,但也是更重要的發現:它只占總量中相對較小的比例,且高度集中於少數幾個平台。
想像一下這樣的情境:一個工作日的早晨,一名使用者開啟來自公司使用之可信任線上 SaaS 平台的電子郵件,主旨寫著「已收到付款 — 確認詳細資訊」。
寄件者地址是真的,品牌識別也是真的。這封電子郵件順利通過公司的安全閘道,沒有觸發任何警示,因為確實沒有任何可供標記的異常。這是一封來自真實平台的真實通知,唯一不真實的部分,是按鈕後方的連結。
這正是 KnowBe4 ThreatLabs 目前大規模追蹤的攻擊模式。攻擊者不是在突破電子郵件安全防護,而是繞過防護,利用團隊受訓要信任的那些平台。
網路犯罪分子為何使用服務誘餌?
KnowBe4 研究人員觀察到,採用 Living Off Trusted Services(LOTS)架構的網路釣魚活動大幅增加。網路犯罪分子利用高信譽 SaaS 平台,有效繞過安全電子郵件閘道(SEG)和傳統垃圾郵件篩選器,大規模竊取憑證並部署惡意負載。
網路犯罪分子有系統地武器化 DocuSign、SharePoint、Adobe Sign、Google Drive 和 Dropbox 等高信譽 SaaS 平台,利用這些服務在日常商務營運中的普及程度,散布法律合約、財務文件和重要企業檔案。由於這些企業服務已深度整合至組織的例行作業中,其自動產生的通知本身就具備可信度,大幅提高收件者互動或回應惡意提示的可能性。
趨勢:哪些服務誘餌最常見?
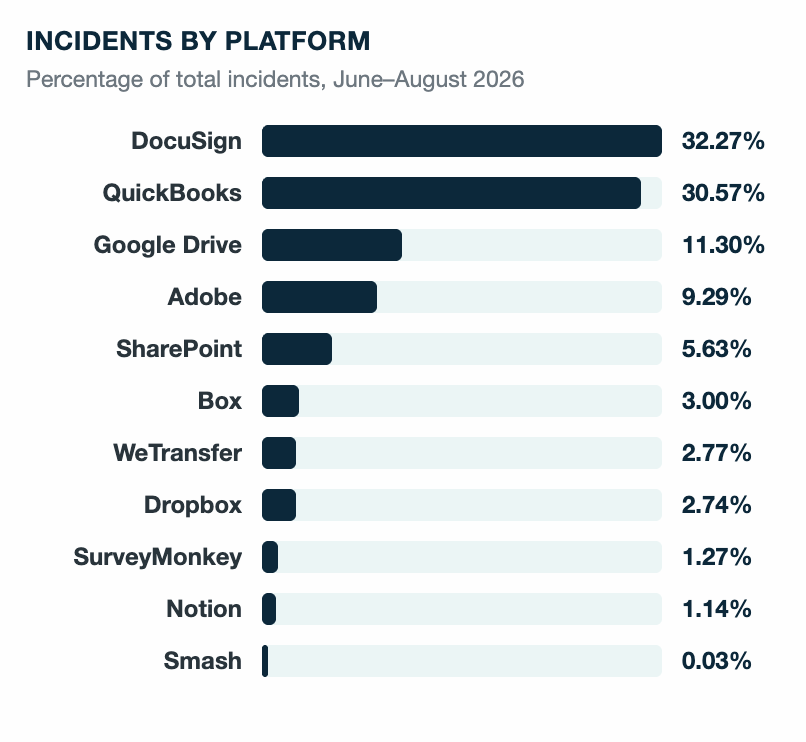
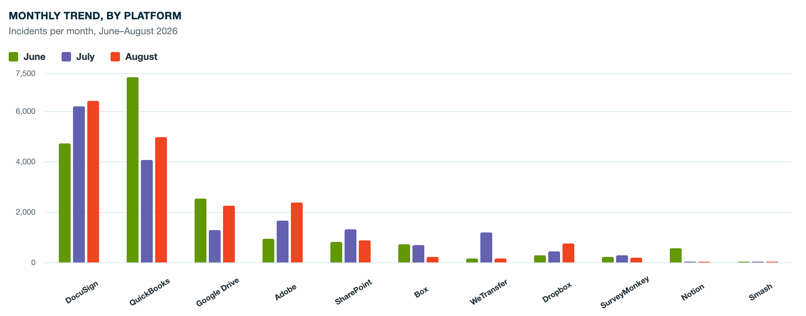
在 2026 年 6 月至 8 月期間的 544,000 封威脅電子郵件中,僅 LOTS 技術就占了 53,000 封,接近每 10 封追蹤到的威脅電子郵件中就有 1 封。DocuSign 和 QuickBooks 合計就占了其中將近三分之二。
逐月分析顯示攻擊者正在轉向哪些平台,而不只是哪些平台已經遭到利用。DocuSign 的事件量每月都增加,這種穩定上升表示平台遭到持續濫用,而非短期活動。Adobe 和 Dropbox 也呈現相同的成長模式:Adobe 的數量同期增加,而 Dropbox 的數量幾乎成長三倍。這種逐月持續增加的趨勢,是平台正被攻擊者積極擴大利用的最明確訊號。
威脅行為者如何利用文件平台?
這項分析說明了這些平台為何對攻擊者如此有效:員工在企業和個人情境中都已信任這些平台,因此攻擊者更容易繞過安全篩選器。
部分平台會在有人與使用者分享文件時自動發送通知,進一步營造合法假象。由於電子郵件來自信譽良好的網域,SEG 通常會讓這些郵件通過,因此惡意連結仍能抵達收件匣。
有些平台功能也在無意間協助攻擊者。例如,DocuSign 的連結到期設定,可能讓調查人員更難在事後檢視攻擊。在 Adobe 和 Dropbox 等平台上,惡意文件可能在平台處理下架要求前持續存在數天,讓攻擊者有充足時間執行活動。
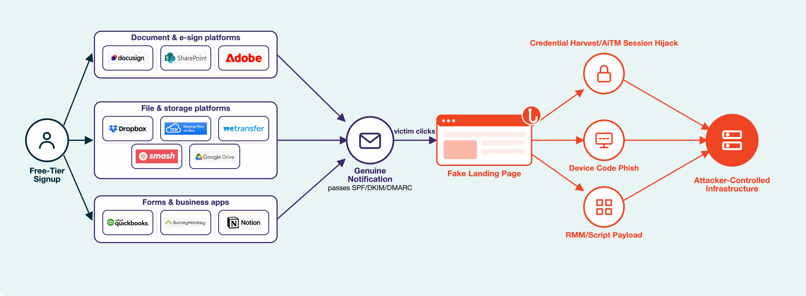
攻擊者如何建立攻擊:濫用免費方案的機制
建立這類攻擊幾乎不需成本。清單中的大多數平台都提供免費方案,其餘平台則提供免費試用。不論是哪一種,註冊都只需幾分鐘。
攻擊者的惡意內容位於重新導向鏈的末端。電子郵件本身很乾淨,因為它是由平台寄出,這也是攻擊能繞過 SPF、DKIM 和 DMARC 等檢查寄件者真實性的控制措施的原因。
SEG 允許清單遭到濫用,會讓問題更加嚴重。許多組織會將這類高流量交易型寄件者加入明確允許清單,避免業務關鍵通知被歸入垃圾郵件。當攻擊者濫用免費方案寄送網路釣魚通知時,郵件就會像合法商務文件一樣通過允許清單。攻擊者無需付費,只要在幾分鐘內註冊帳戶,就能取得通往收件匣的快速通道。
點擊後會發生什麼事?
當使用者前往重新導向序列的最終目的地後,入侵會透過以下三種不同的作業途徑之一展開。
1. 憑證竊取
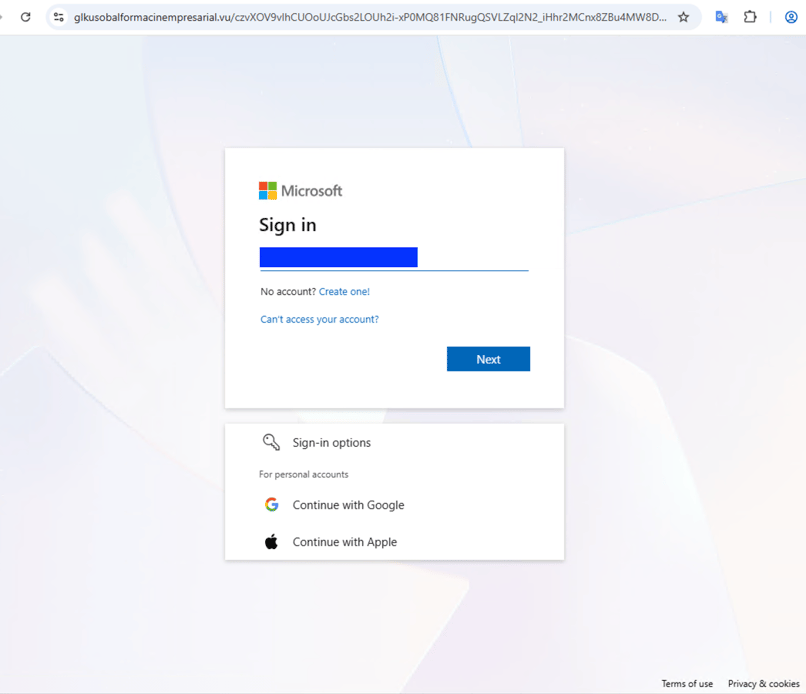
攻擊者使用假的登入頁面直接竊取使用者憑證,並經常搭配 Adversary-in-the-Middle(AiTM)網路釣魚代理程式,即時攔截驗證流量。AiTM 代理程式將要求轉送至合法身分識別提供者,在取得憑證的同時擷取有效的工作階段 Cookie,除非採用 FIDO2 硬體金鑰等抗網路釣魚驗證方法,否則便能有效繞過標準多因素驗證(MFA)控制措施。
2. 裝置代碼網路釣魚
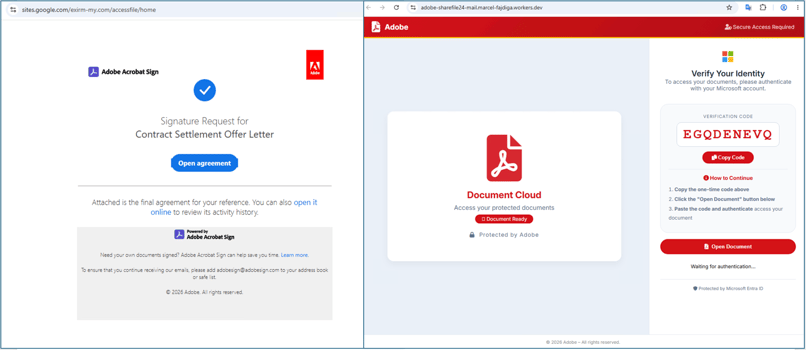
這類活動完全跳過憑證竊取,改為濫用 OAuth 裝置授權流程,也就是專為沒有瀏覽器的裝置所設計的流程。攻擊者先向真正的身分識別提供者發出裝置代碼要求,再傳送訊息給受害者,要求其使用 Acrobat reader 開啟 Adobe 的協議,並輸入短代碼以進行驗證。受害者會在真正的網站上正常完成驗證,同時完成自己的 MFA 挑戰。受害者交給攻擊者的不是密碼,而是即時且已完成驗證的工作階段權杖;該權杖會直接從真正的登入流程中被輪詢取得。
3. 部署 RMM
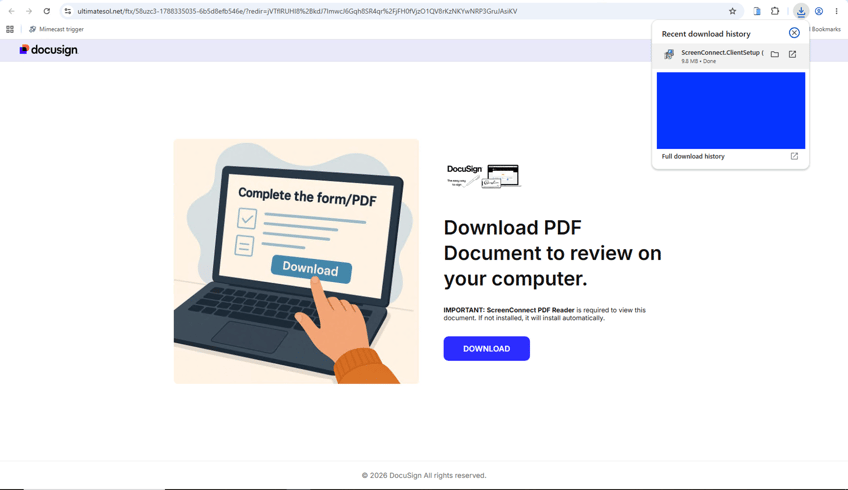
攻擊者也偏好誘騙受害者下載合法遠端監控與管理(RMM)工具的安裝程式,例如 ScreenConnect、AnyDesk 或 Atera。網路釣魚頁面會假裝是開啟檔案所需的文件閱讀器或檢視器。由於這些工具是 IT 團隊和 MSP 使用的合法、具數位簽章的管理軟體,防毒軟體和端點偵測產品很少會標記它們。安裝完成後,攻擊者便取得端點的完整鍵盤操作權限,建立可供橫向移動的直接立足點。
相同手法,不同平台
本報告涵蓋的平台,其入侵機制幾乎完全相同:免費註冊、真實通知,以及只有攻擊者能控制的重新導向。不同活動之間唯一改變的,通常只是電子郵件上的品牌名稱。
下圖列出攻擊者最常濫用的 SaaS 平台上最常觀察到的誘餌主題,以及各平台使用的寄件者。
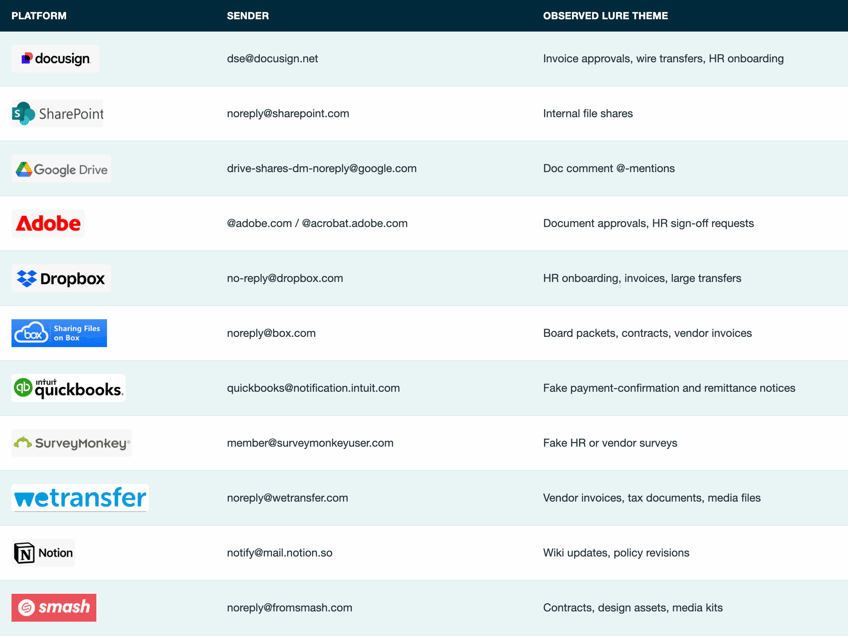
文件分享平台的風險最高,不是因為攻擊手法複雜,而是因為組織對它們的信任程度很高。這類通知主題的電子郵件通常位於組織的 SEG 允許清單中,因此無論是誰觸發平台通知,郵件都很可能送達收件匣。以下進一步說明主要遭濫用 SaaS 平台上最常見的誘餌。
DocuSign
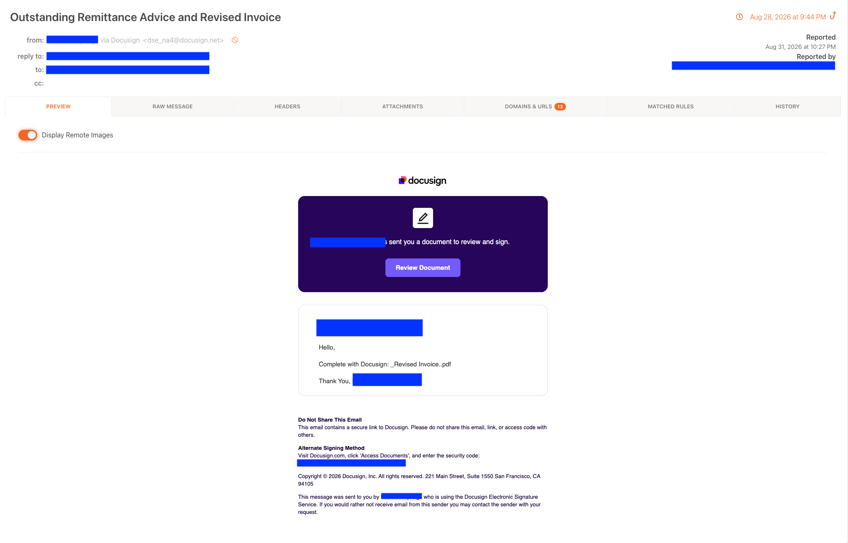
DocuSign 是 2026 年 6 月至 8 月期間使用量最高的 LOTS 攻擊途徑,且每月持續增加。簡單的免費方案註冊,讓攻擊者能利用財務和人資誘餌營造高度緊迫感。「檢視文件」或「立即簽署」等按鈕會將使用者從 DocuSign 帶往假的 Microsoft 或 Google 登入頁面,再利用憑證竊取工具或 AiTM 代理程式竊取憑證和工作階段權杖。
QuickBooks
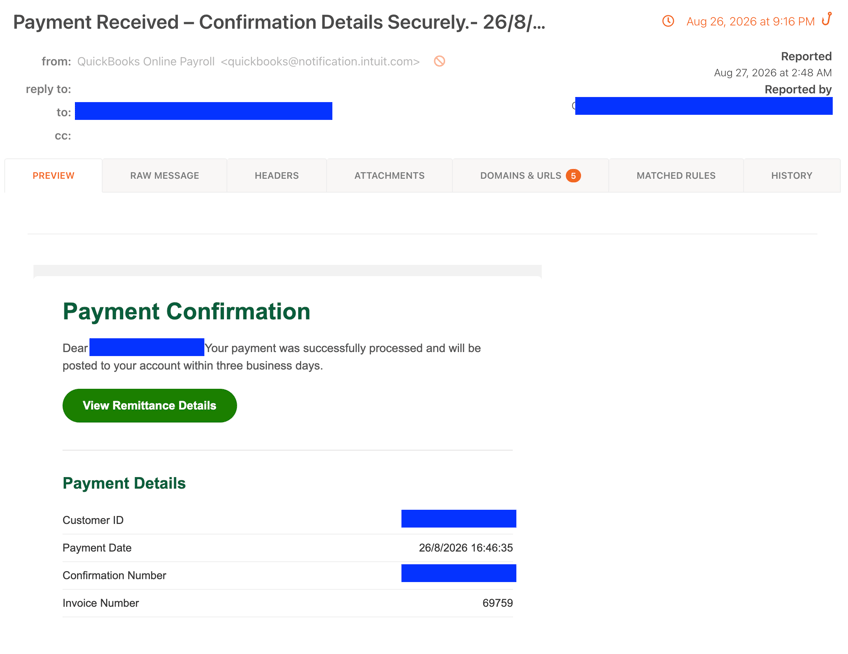
這類攻擊通常偽裝成付款確認通知,並附上通往攻擊者控制基礎架構的連結。不同於 DocuSign 穩定成長的趨勢,QuickBooks 的數量初期達到高峰,之後下降並部分回升,顯示這是集中式活動爆發,而非持續成長。
Google Drive
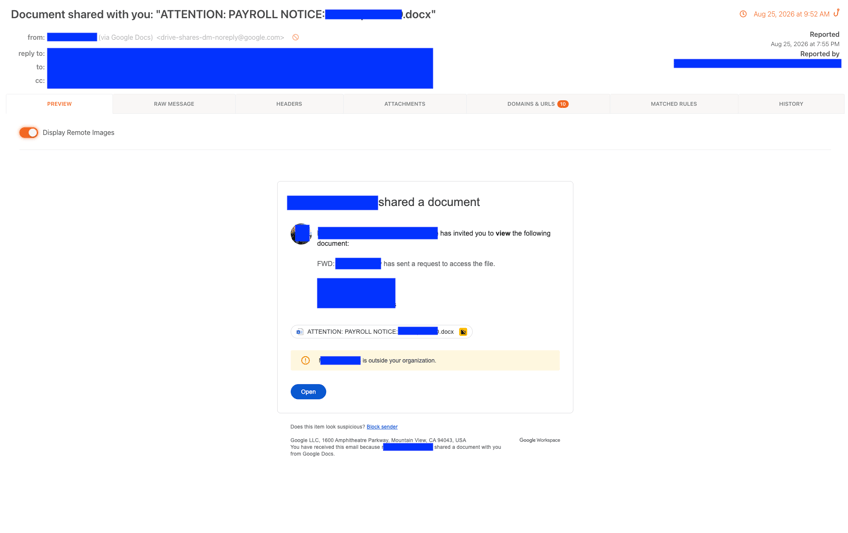
Google Drive 評論通知是較不易察覺的變體。攻擊者先與受害者分享 Google 文件,再發表評論並以 @ 提及對方。Google 會寄出評論通知電子郵件。Google 不會驗證或限制評論中的連結,而該連結會直接指向憑證竊取頁面。如此一來,攻擊者的基礎架構就會嵌入 Google 產生並傳送的內容中,郵件來自 Google 地址,還帶有 Google 的驗證標頭。
Adobe
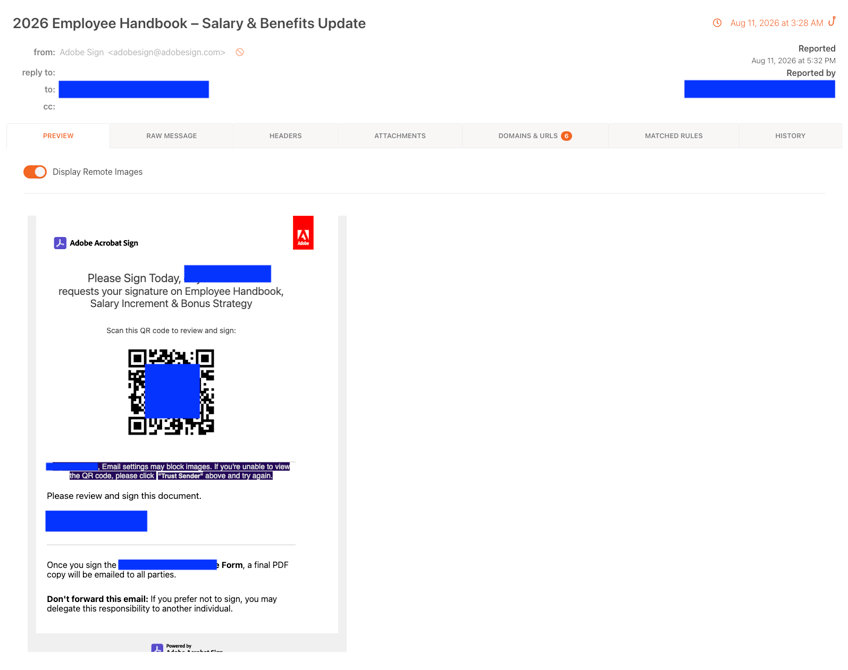
Adobe Sign 和 Acrobat 誘餌對員工而言可能極具說服力。攻擊者利用原生 Adobe 工具,因為可信任網域能繞過 SEG 篩選器。核准流程、人資檔案和簽核要求會利用品牌熟悉度與緊迫感,誘導受害者前往登入頁面、開啟 HTML 附件或掃描 QR code。此外,Adobe 的濫用量成長速度高於所有追蹤平台,在三個月內增加一倍以上。
其他遭利用的平台
另外七個平台占事件的比例小得多,但都遵循相同的核心模式:來自可信任網域的真實通知,而實際危害只差一次點擊。
- SharePoint:在 Microsoft 365 組織中偽裝內部檔案分享,接著透過 Microsoft 自己的 URL 縮短基礎架構重新導向至攻擊者的基礎架構
- Dropbox 和 Box:託管惡意負載/文件,並附上另一個連結,導向假的 Microsoft 365 或單一登入(SSO)登入頁面
- SurveyMonkey:在真正的問卷邀請中偽造顯示名稱,將受害者重新導向至攻擊者的基礎架構
- WeTransfer:提供武器化 ZIP 或 PDF 負載,而非假的登入頁面
- Notion:直接在合法的 notion.site 子網域上託管具有高度可信度的登陸頁面
- Smash:使用具品牌識別、帶有時間壓力的下載頁面,催促受害者略過檢查
重點很簡單:寄件者合法,不代表內容也合法。來自你認得的平台之通知,不是安全訊號;越來越多時候,它反而代表攻擊設計得很好。收到預期之外的文件要求、發票或檔案分享時,不論是否認得寄件者,都應透過既有的可信任管道進行確認:致電寄件者、直接登入平台,或聯絡 IT。無論寄件者看起來多麼合法,都不要因為未預期的電子郵件而點擊「簽署」、輸入憑證或掃描 QR code。
安全團隊可以採取哪些防禦措施?
阻擋一般網路釣魚的控制措施在此效果有限,因為在重新導向最終解析之前,這條攻擊鏈中的任何環節在技術上都沒有惡意。以下幾項措施確實有效:
- 部署以行為為基礎的電子郵件安全防護。來自可信任網域的真實通知,往往無法被簽章和信譽檢查標記。行為式電子郵件安全防護會分析郵件流量中的模式,標記緊迫感、不相符的情境,或不符合寄件者平時行為的通知。
- 定期稽核 SEG 和郵件流量允許清單。如果 @docusign.net 或 @sharepoint.com 等高流量交易型寄件者位於明確允許清單中,請確認是否仍有必要,並盡可能縮小適用範圍,而非將整個網域加入允許清單。
- 限制或監控 OAuth 裝置代碼授權。如果身分識別提供者支援此功能,請停用不需要裝置授權流程的帳戶,並針對來自不熟悉 IP 範圍或短時間內連續發生的裝置代碼登入發出警示。
- 標記首次安裝的 RMM,而不只是未簽署的二進位檔。ScreenConnect、AnyDesk 和類似工具通常預設允許,因為 IT 和 MSP 都會使用。與其只信任數位簽章,不如針對沒有既有 MSP 關係之端點上的首次安裝發出警示。
使用者如何辨識服務誘餌網路釣魚電子郵件?
使用者應留意以下跡象,協助在點擊前識別服務誘餌網路釣魚電子郵件。- 留意緊迫感。例如要求在指定時間內簽署/檢視,或通知付款失敗。
- 點擊前先將滑鼠移至連結上。如果按鈕目的地的網域與寄出郵件的平台不一致,請停止操作。
- 思考時間點是否合理。即使來自平常使用的平台,突然收到的發票、簽署要求或付款確認,也值得再次確認。
-
直接登入平台,不要透過連結。如果文件或付款通知是真的,它應該已經在平台本身等著你。
- 回報郵件。向 IT 回報可疑電子郵件,或使用 Phish Alert Button,不需任何成本,還能協助更快偵測下一波攻擊。
KnowBe4 能如何提供協助?
本報告涵蓋的每個平台都以相同方式遭到濫用:來自真實寄件者的真實通知,在重新導向鏈完成解析前沒有任何惡意內容。這正是 KnowBe4 所建構的防護層。
KnowBe4 Defend:即時行為式 AI
這些誘餌都不需要惡意附件,因為透過可信任平台進行重新導向正是其核心。KnowBe4 Defend不會等到負載出現才採取行動,因為在這類攻擊中,根本不會有負載出現。
行為式 AI 和自然語言處理會分析進站郵件流量模式,尋找揭露社交工程的訊號:緊迫感、不相符的情境,或不符合寄件者平時行為的通知,而不是只檢查檔案簽章或已知惡意網域。遭到濫用的 DocuSign 或 QuickBooks 電子郵件,可能在每個技術層面都很乾淨,卻看起來像合法郵件。這正是 Defend 所要填補的缺口。它會分析郵件流量中的行為與語言模式,偵測單次閱讀不易察覺的威脅。
具備情境感知能力的警告橫幅
Defend 會在收件者開啟電子郵件前,直接在郵件中加入警告橫幅。這能在攻擊鏈最關鍵的時刻打破合法假象:在使用者點擊前,以及重新導向至 Google 或 Microsoft 自有基礎架構前。
如需即時更新與持續的 PHISHING 威脅情報,請在 X:@Kb4Threatlabs 追蹤 KnowBe4 ThreatLabs。